VLANs im Homelab: Netzwerk sinnvoll segmentieren
Welche Segmente ein Homelab braucht, welche Regeln zwischen ihnen gelten und wie Router, Switch und Proxmox ohne Aussperren umgestellt werden.
15 Min. LesezeitReini
Ein Homelab beginnt fast immer im selben Netz wie der Fernseher, das Handy der Kinder und die Waschmaschine mit App. Das funktioniert – bis zum ersten Dienst, der von außen erreichbar sein soll, oder zum ersten Gerät, dem man nicht traut. Dann steht die Frage im Raum, wie man das auseinanderbekommt, ohne ein zweites Kabelnetz zu verlegen.
Die Antwort sind VLANs: mehrere logisch getrennte Netze über dieselben Kabel und Switches. Dieser Artikel klärt, welche Segmente ein Homelab tatsächlich braucht, welche Regeln zwischen ihnen gelten müssen – ohne die die Trennung nichts wert ist – und in welcher Reihenfolge man umstellt, ohne sich den Zugang zum eigenen Hypervisor abzuschneiden.
Die kurze Antwort
- Drei Segmente reichen für den Anfang: Verwaltung, Dienste und Clients, und ein Netz für alles, dem man nicht traut (IoT, Gäste).
- Die Trennung macht nicht der Switch, sondern die Firewall. Ein VLAN ohne Regeln zwischen den Segmenten ist ein Netz mit mehr Konfiguration, nicht mit mehr Sicherheit.
- Gebraucht werden drei Dinge: ein Router oder eine Firewall, die VLANs kann, ein Managed Switch und – beim Hypervisor – eine VLAN-fähige Bridge.
- Umgestellt wird von außen nach innen: erst Router und Switch, dann die Gäste, die Verwaltung zuletzt.
Was ein VLAN ist – in drei Begriffen
Ein VLAN ist eine Nummer zwischen 1 und 4094, die ein Switch jedem Datenpaket zuordnet. Pakete mit unterschiedlicher Nummer sehen einander nicht, auch wenn sie über dasselbe Kabel laufen. Für die Praxis genügen drei Begriffe:
| Begriff | Bedeutung | Typischer Einsatz |
|---|---|---|
| Untagged (Access-Port) | Der Port gehört genau einem VLAN. Das angeschlossene Gerät merkt davon nichts. | PC, Drucker, Fernseher |
| Tagged (Trunk) | Der Port führt mehrere VLANs; jedes Paket trägt seine Nummer im Kopf. | Verbindung zu Router, zweitem Switch, Hypervisor, WLAN-Access-Point |
| PVID / natives VLAN | Das VLAN, in das ein Port Pakete ohne Nummer einsortiert. | Grundeinstellung jedes Ports |
Der Mechanismus dahinter ist der Standard IEEE 802.1Q: vier zusätzliche Bytes im Ethernet-Rahmen, davon zwölf Bit für die VLAN-Nummer. Das erklärt die Obergrenze von 4094 – 0 und 4095 sind reserviert.
Welche Segmente ein Homelab braucht
Die Einteilung folgt einer einzigen Frage: Wem traue ich wie weit? Nicht die Geräteart entscheidet, sondern was passiert, wenn das Gerät kompromittiert ist.
| VLAN | Segment | Beispielnetz | Darf hinein | Darf selbst hinaus |
|---|---|---|---|---|
| 10 | Verwaltung | 10.20.10.0/24 | nur Admin-Geräte | Updates |
| 20 | Dienste | 10.20.20.0/24 | Clients, nur auf freigegebene Ports | Internet, Backup-Ziel |
| 30 | Clients | 10.20.30.0/24 | niemand | Internet, Dienste |
| 40 | IoT | 10.20.40.0/24 | niemand | nur Internet |
| 50 | Gäste | 10.20.50.0/24 | niemand | nur Internet |
| 60 | Backup | 10.20.60.0/24 | nur die Sicherungsquellen, nur auf den Backup-Port | nur das Offsite-Ziel |
| 70 | Von außen erreichbar | 10.20.70.0/24 | das Internet, nur über den Proxy | nichts Internes |
Die Nummerierung folgt dem Schema „drittes Oktett = VLAN-Nummer“. Warum sich das lohnt und wie der Adressbereich gewählt wird, steht im Partnerartikel IP-Adressplan fürs Homelab.
Drei Segmente verdienen eine Begründung:
Verwaltung. Hier liegen die Oberflächen, über die sich alles andere steuern lässt: Proxmox, Switch, USV, Router, Fernwartungskarten. Wer eines davon übernimmt, hat das ganze Labor. Deshalb das strengste Segment – kein Dienst, kein Client, nur die Verwaltung selbst.
Backup. Ein Angreifer, der Daten verschlüsseln will, sucht zuerst die Sicherungen. Ein eigenes Segment, das nur die Sicherungsquellen erreichen und nur auf dem einen Port des Backup-Dienstes, ist der wirksamste einzelne Schritt dagegen. Warum Angreifer dort zuerst hingehen, steht in Ransomware-sichere Backups. Hinaus darf dieses Segment genau an eine Stelle: zum Ziel der Offsite-Kopie, die nach der 3-2-1-Regel außer Haus liegt.
Von außen erreichbar. Jeder Dienst, der aus dem Internet angesprochen wird, wird auch abgeklopft – und zwar von der ersten Stunde an, wie die Auswertung Was Bots auf einem neuen Server suchen zeigt. Gelingt dort ein Einbruch, soll der Angreifer in einem Segment stehen, aus dem nichts weiterführt.
Wer mit drei Segmenten anfängt, fasst zusammen: Verwaltung bleibt eigenständig, Dienste und Clients teilen sich eines, IoT und Gäste das dritte. Die Aufteilung lässt sich später verfeinern, ohne das Schema umzuwerfen.
Die Regeln: ohne sie ist die Trennung nichts wert
Sobald der Router für jedes VLAN eine Adresse hat, routet er zwischen ihnen – und zwar ab Werk meist ohne Einschränkung. Die Geräte sind dann zwar in verschiedenen Netzen, können sich aber weiterhin gegenseitig erreichen. Die eigentliche Arbeit steckt in den Firewall-Regeln.
Das Grundmuster ist bei jeder Firewall dasselbe:
- Zwischen den Segmenten ist alles verboten. Das ist die Grundregel, alles andere sind Ausnahmen davon.
- Antworten auf erlaubte Verbindungen sind erlaubt. Jede übliche Firewall arbeitet zustandsbehaftet; eine Regel „Clients dürfen zum Dienst“ braucht keine Gegenrichtung.
- Ausnahmen so schmal wie möglich: Quelle, Ziel und Port – nicht „Clients dürfen ins Dienste-Netz“, sondern „Clients dürfen auf 10.20.20.15, Port 443“.
- DNS und DHCP am Router bleiben für alle erreichbar. Sonst funktioniert im neuen Segment gar nichts, und der Fehler sieht aus wie ein Problem mit dem Switch.
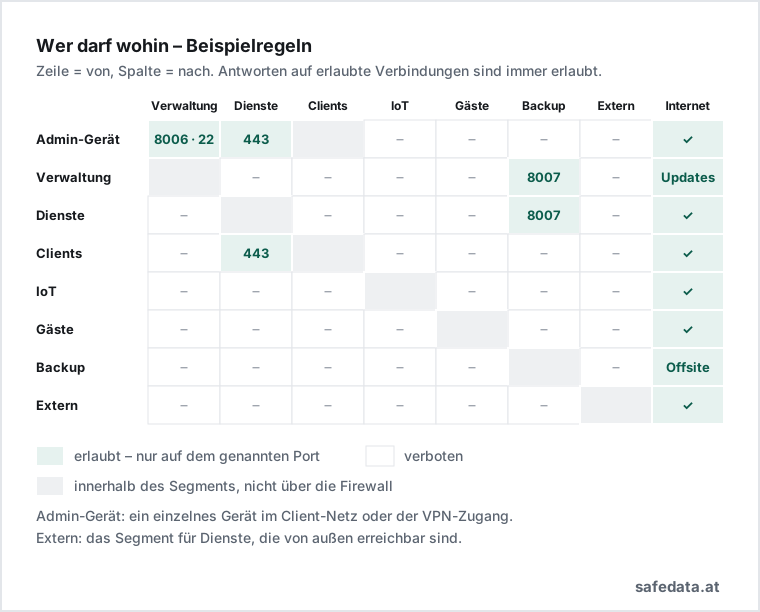
Typische Ausnahmen:
| Von | Nach | Port | Wozu |
|---|---|---|---|
| Admin-Gerät | Verwaltung | 8006, 22, Switch-Oberfläche | Proxmox, SSH, Switch |
| Clients | Dienste | 443 | Weboberflächen der Dienste |
| Dienste | Backup | 8007 | Proxmox Backup Server |
| Verwaltung | Backup | 8007 | Sicherung der Hypervisor-Gäste |
| Von außen erreichbar | – | – | keine Verbindung nach innen |
Die Portnummern gelten für den Standardfall: 8006 ist die Oberfläche von Proxmox VE, 8007 die des Proxmox Backup Server. Wer mit restic oder Borg über SSH sichert, gibt stattdessen den SSH-Port des Ziels frei.
Ein Admin-Gerät, nicht ein Admin-Netz. Die Regel „Verwaltung nur von Admin-Geräten“ ist am wirksamsten, wenn das genau ein Gerät mit fester Adresse ist – der eigene Arbeitsrechner oder, besser, der VPN-Zugang. Ein ganzes Client-Netz freizugeben heißt, dem Smartphone der Gäste im falschen WLAN dieselben Rechte zu geben.
IPv6 nicht vergessen. Verteilt der Router auch IPv6-Adressen in die Segmente, gelten Regeln, die nur für IPv4 geschrieben sind, für IPv6 nicht. Die Geräte erreichen einander dann über IPv6 weiterhin – und weil im Alltag alles funktioniert, fällt es niemandem auf. Entweder jede Regel für beide Protokolle anlegen oder IPv6 in den Segmenten abschalten, in denen es niemand braucht. Das ist die gefährlichste Lücke in einer sonst sauberen Segmentierung.
Was du dafür brauchst
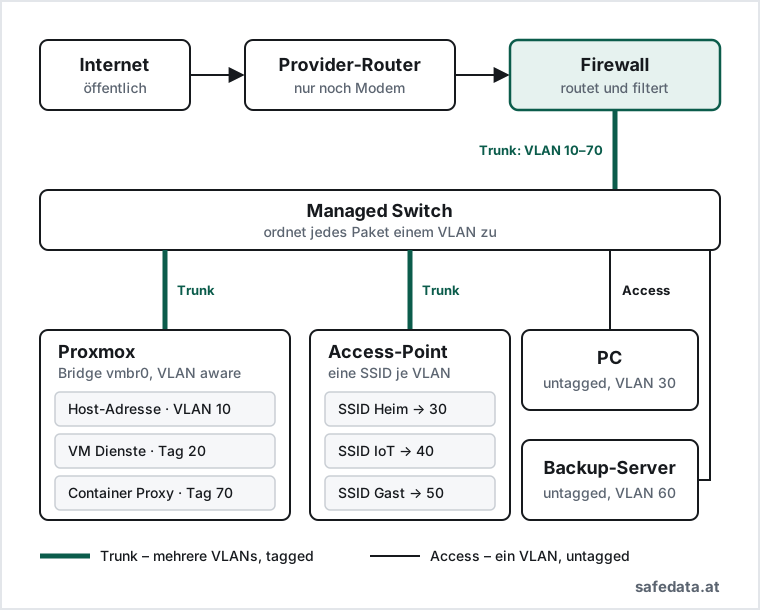
Router oder Firewall mit VLAN-Unterstützung. Hier scheitert es am häufigsten. Die Router der Provider und die verbreiteten FRITZ!Box-Modelle legen im Heimnetz keine eigenen VLANs an; sie bieten ein Gastnetz und damit genau zwei Segmente. Für mehr braucht es ein Gerät, das VLAN-Schnittstellen, einen DHCP-Server je Segment und Regeln zwischen ihnen kann – eine eigene Firewall-Distribution wie OPNsense oder pfSense, einen Router aus dem semiprofessionellen Bereich oder eine Firewall-VM auf dem Hypervisor. Der Provider-Router bleibt dann nur noch Modem davor.
Die Firewall als VM – mit Rückweg. Eine Firewall-VM auf Proxmox spart ein Gerät, koppelt aber zwei Ausfälle aneinander: Startet der Host nicht, ist das ganze Netz weg – und mit ihm der Zugang zum Host, über den man den Fehler beheben würde. Wer diesen Weg geht, braucht einen Rückweg, der ohne die Firewall funktioniert: einen Notfall-Port im Verwaltungs-VLAN (siehe unten), die Firewall-VM mit Startpriorität als erste Maschine und eine Kopie ihrer Konfiguration außerhalb des Hosts. Ein eigenes Kleingerät für die Firewall ist die robustere Wahl; die Klasse dafür beschreibt Mini-PC als Homelab-Server.
Managed Switch. Jeder Switch zwischen Router und Endgerät muss VLANs verstehen, sonst entfernt er die Nummern oder verwirft die Pakete. Einfache „Smart“-Modelle reichen. Worauf zu achten ist: ob die Verwaltungsoberfläche des Switches auf ein VLAN beschränkt werden kann. Bei manchen Einsteigergeräten ist sie aus jedem Segment erreichbar – und dann hebelt ein einziges IoT-Gerät die Verwaltungstrennung aus.
WLAN-Access-Point mit mehreren SSIDs. Für getrennte Funknetze muss der Access-Point jede SSID einem VLAN zuordnen können. Ein Router mit eingebautem WLAN kann das nur, wenn er selbst VLANs beherrscht.
Hypervisor mit VLAN-fähiger Bridge. In Proxmox eine Einstellung, siehe unten.
Proxmox: eine Bridge für alle VLANs
Proxmox braucht nicht eine Bridge je VLAN. Eine einzige Bridge, als „VLAN aware“ markiert, führt alle Segmente; jeder Gast bekommt seine VLAN-Nummer am Netzwerkgerät.
In der Oberfläche: Rechenzentrum → Knoten → System → Netzwerk → vmbr0 → Bearbeiten,
Haken bei VLAN aware. In der Datei /etc/network/interfaces sieht das so aus:
auto vmbr0
iface vmbr0 inet manual
        bridge-ports enp1s0
        bridge-stp off
        bridge-fd 0
        bridge-vlan-aware yes
        bridge-vids 2-4094

auto vmbr0.10
iface vmbr0.10 inet static
        address 10.20.10.11/24
        gateway 10.20.10.1
Der erste Block macht die Bridge VLAN-fähig. Der zweite legt die Verwaltungsadresse des Hosts ins VLAN 10 – die Bridge selbst trägt keine Adresse mehr. Der Switch-Port zum Host wird dafür zum Trunk, der alle benötigten VLANs tagged führt.
Die Gäste bekommen ihr Segment im Feld VLAN-Tag ihres Netzwerkgeräts – bei VMs unter Hardware → Netzwerkgerät, bei Containern unter Netzwerk. Ohne Tag landen sie im nativen VLAN des Trunks. Welche Dienste in eine VM gehören und welche in einen Container, klärt VM oder LXC-Container.
Innerhalb eines Segments trennt die Proxmox-Firewall. VLANs trennen Segmente voneinander, aber nicht die Gäste innerhalb eines Segments. Wer zwei Dienste im selben VLAN gegeneinander abschotten will, schaltet die eingebaute Firewall von Proxmox ein: auf Ebene Rechenzentrum, dann am einzelnen Gast, und am Netzwerkgerät des Gasts den Haken Firewall setzen. Die Regeln wirken direkt an der virtuellen Netzwerkkarte, bevor das Paket den Switch überhaupt erreicht.
Umstellen, ohne sich auszusperren
Die größte Gefahr bei der Umstellung ist nicht ein falsches Segment, sondern der eigene Zugang: Ein Tippfehler in der Verwaltungsadresse, ein Switch-Port im falschen VLAN, und Proxmox ist nur noch mit Bildschirm und Tastatur am Gerät erreichbar. Deshalb eine Reihenfolge, bei der das alte Netz so lange weiterläuft, bis das neue funktioniert.
- Planen. Segmente, Nummern, Netze und die Ausnahmeregeln auf Papier. Die Adressbereiche lassen sich im Subnetz-Rechner prüfen.
- Router. VLAN-Schnittstellen anlegen, je Segment DHCP und DNS. Zwischen den Segmenten vorerst alles erlauben – die Regeln kommen zuletzt. Die DHCP-Leasezeit für die Umstellung auf wenige Minuten senken, damit Geräte ihre neue Adresse schnell holen; danach wieder hochsetzen.
- Switch. Die Ports zu Router, Hypervisor und Access-Points als Trunk, die neuen VLANs tagged. Das bisherige Netz bleibt auf diesen Ports untagged, damit alles Bestehende weiterläuft.
- Gäste umziehen. Einen Gast nach dem anderen mit VLAN-Tag versehen, Adresse anpassen, prüfen. Der Rest läuft unverändert im alten Netz.
- Verwaltung zuletzt. Die Hypervisor-Adresse erst verlegen, wenn alles andere steht – und mit Bildschirm und Tastatur in Reichweite. Bei einem Cluster Knoten für Knoten, siehe Proxmox-Cluster ohne Shared Storage.
- Regeln scharf schalten. Erst die Ausnahmen anlegen, dann die Grundregel „alles verboten“ aktivieren. Danach jeden Weg einmal testen, der funktionieren soll – und einen, der nicht funktionieren darf.
Vor Schritt 5 gehört eine aktuelle Sicherung der Hypervisor-Konfiguration dazu. Die
Netzwerkdatei ist klein, und ohne Kopie ist sie das, was man nach dem Aussperren am
dringendsten braucht. Dasselbe gilt für Firewall und Switch: Beide lassen ihre
Konfiguration als Datei exportieren, bei OPNsense ist es eine einzige config.xml. Diese
Dateien gehören in die normale Sicherung, nicht nur auf das Gerät selbst.
Die Trennung prüfen
Nach Schritt 6 wird getestet – und zwar vor allem, was nicht gehen darf. Von einem Gerät im IoT-Segment aus:
# Muss scheitern: Proxmox-Oberfläche aus dem IoT-Netz
nc -zv -w 3 10.20.10.11 8006

# Muss scheitern: das ganze Verwaltungsnetz auf die üblichen Ports
nmap -Pn -p 22,443,8006,8007 10.20.10.0/24
Und vom Client-Netz aus die Gegenprobe:
# Muss funktionieren: freigegebener Dienst
nc -zv -w 3 10.20.20.15 443
nmap meldet gesperrte Ports als filtered. Steht dort open, fehlt eine Regel oder
sie greift nicht. Haben die Segmente IPv6-Adressen, denselben Test über IPv6 wiederholen –
siehe oben.
Was VLANs kosten
Verkehr zwischen Segmenten läuft durch den Router. Innerhalb eines VLANs schaltet der Switch direkt durch. Zwischen zwei VLANs muss jedes Paket zum Router, durch dessen Firewall und zurück. Die Leistung des Routers wird damit zur Obergrenze – spürbar genau dort, wo große Datenmengen zwischen Segmenten fließen: bei der nächtlichen Sicherung vom Dienste- ins Backup-Segment. Wer den Router auf einem schwachen Kleingerät betreibt, sollte das vorher messen.
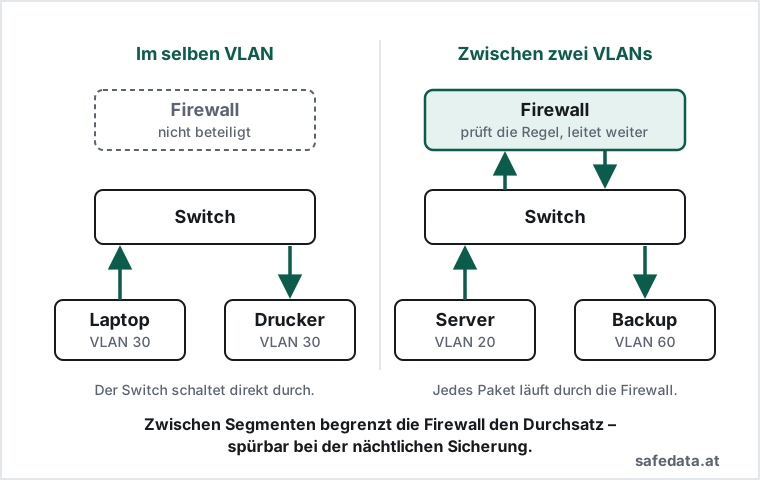
Der Ausweg aus diesem Engpass heißt Layer-3-Switch: Er routet zwischen VLANs mit voller Geschwindigkeit. Prüfen kann er den Verkehr dabei aber meist nur mit einfachen Zugriffslisten, ohne Verbindungszustand – eine Regel „Antworten sind erlaubt“ gibt es dort nicht. Für ein Homelab ist deshalb die Firewall als Router die bessere Wahl, und der Durchsatz zwischen Segmenten ist der Preis dafür.
Gerätesuche funktioniert nicht mehr über Segmentgrenzen. Drucker, Streaming-Geräte und viele Smart-Home-Komponenten finden sich über Multicast-DNS (mDNS). Diese Pakete bleiben im eigenen VLAN. Steht der Drucker im IoT-Netz und der Laptop im Client-Netz, findet der Laptop ihn nicht mehr. Abhilfe schafft ein mDNS-Repeater auf dem Router, den die gängigen Firewall-Distributionen als Erweiterung anbieten – oder die Entscheidung, den Drucker ins Client-Netz zu stellen. Manche Geräte suchen sich zusätzlich über SSDP; dafür gibt es eigene Weiterleitungen, die ebenfalls als Erweiterung verfügbar sind.
Die Hausautomation sitzt zwischen den Stühlen. Home Assistant und ähnliche Zentralen müssen die IoT-Geräte erreichen – die IoT-Geräte die Zentrale aber in der Regel nicht. Zwei saubere Lösungen: die Zentrale mit einer zweiten Netzwerkkarte direkt ins IoT-Segment stellen, oder eine Regel „Zentrale darf ins IoT-Netz“ mit fester Adresse als Quelle. Nicht sauber: die IoT-Geräte ins Dienste-Netz holen, weil die Einrichtung sonst nicht klappt.
Jedes Segment ist ein Netz mehr, das gepflegt wird. DHCP-Bereich, DNS, Regeln, Dokumentation. Das spricht nicht gegen VLANs, aber gegen zwölf davon am ersten Tag.
Was sich im Betrieb bewährt
Ein Notfall-Port. Ein Switch-Port, untagged im Verwaltungs-VLAN, deutlich beschriftet. Ist eine Regel falsch oder ein Trunk kaputt, steckt man den Laptop dort an und ist sofort im Verwaltungsnetz – ohne Firewall, ohne VPN, ohne Suchen. Am Switch steht dieser Port am besten ganz rechts, und die Beschriftung sagt, was er ist.
Unbenutzte Ports stilllegen. Freie Ports in ein eigenes, totes VLAN legen – etwa 999, ohne Router-Schnittstelle – und abschalten. Ein Gerät, das jemand in eine freie Dose steckt, landet dann nirgends statt im erstbesten Segment.
Konfigurationen mitsichern. Firewall, Switch, Access-Point: Jedes Gerät, dessen Konfiguration nach einem Defekt von Hand neu entstehen müsste, gehört mit seiner Exportdatei in die Sicherung. Die Segmentierung ist Arbeit von Tagen; ihr Verlust sollte nicht mehr kosten als das Zurückspielen einer Datei.
Umstellen, wenn niemand das Netz braucht. Jede Umstellung unterbricht irgendwann das WLAN. Ein Abend unter der Woche, an dem alle anderen schlafen, erspart die Diskussion am nächsten Morgen.
Häufige Fehler
Das VLAN 1 weiterverwenden. Jeder Switch bringt es ab Werk mit, und jeder unbelegte Port ist darin. Wer seine echten Segmente ab 10 nummeriert und VLAN 1 leer lässt, kann ein vergessenes Gerät nicht versehentlich in ein produktives Netz stecken. Dasselbe gilt für das native VLAN auf Trunks: Ein unbenutztes natives VLAN nimmt auch dem sogenannten VLAN-Hopping per Doppel-Tag die Grundlage.
Natives VLAN auf beiden Seiten verschieden. Der Router schickt das bisherige Netz untagged, der Switch sortiert untagged in ein anderes VLAN ein. Ergebnis: Geräte bekommen Adressen aus dem falschen Bereich oder gar keine. Die PVID muss auf beiden Enden eines Trunks dieselbe sein.
Regeln vergessen – oder nur für IPv4 geschrieben. Siehe oben – der häufigste und folgenreichste Fehler, weil alles funktioniert und die Trennung trotzdem keine ist.
Die Verwaltung aus dem Client-Netz freigeben, „nur vorübergehend“. Vorübergehende Regeln sind die beständigsten. Wer von überall verwalten will, braucht einen VPN-Zugang ins Verwaltungssegment, keine offene Regel.
Alles auf einmal. Router, Switch, Hypervisor und Regeln an einem Abend umzustellen heißt, einen Fehler zu suchen, der aus vier Richtungen kommen kann. Die Reihenfolge oben lässt sich über mehrere Tage strecken, und nach jedem Schritt läuft das Netz.
Häufige Fragen
Brauche ich für VLANs einen teuren Switch? Nein. Einfache Managed- oder Smart-Switches beherrschen VLANs nach IEEE 802.1Q. Wichtiger als der Preis ist, ob sich die Verwaltungsoberfläche auf ein einzelnes VLAN beschränken lässt.
Kann eine FRITZ!Box VLANs? Im Heimnetz nicht im Sinne dieses Artikels. Sie bietet ein getrenntes Gastnetz, aber keine frei definierbaren Segmente mit Regeln dazwischen. Dafür braucht es einen eigenen Router oder eine Firewall dahinter.
Wie viele VLANs sind sinnvoll? Zum Anfang drei: Verwaltung, Dienste und Clients, und ein Netz für IoT und Gäste. Mehr Segmente lohnen sich erst, wenn es für jedes eine eigene Regel gibt, die es von den anderen unterscheidet.
Macht ein VLAN das Netz langsamer? Innerhalb eines Segments nicht messbar. Zwischen Segmenten begrenzt die Leistung des Routers den Durchsatz, weil jedes Paket durch seine Firewall läuft. Das betrifft vor allem große Übertragungen wie Sicherungen.
Sind VLANs ein Sicherheitsmerkmal? Nur zusammen mit Firewall-Regeln zwischen den Segmenten. Ohne Regeln trennen sie den Broadcast-Verkehr, aber nicht den Zugriff.
Weiter
- IP-Adressplan fürs Homelab – welcher Adressbereich, wie groß je Segment, feste Adressen gegen DHCP
- Subnetz-Rechner – Netzgrenzen und die Aufteilung in Teilnetze
- Proxmox VE im Homelab – die Grundlage, auf der die Bridge oben aufsetzt
- Ransomware-sichere Backups – warum das Backup-Segment das wichtigste ist
- Was Bots auf einem neuen Server suchen – was an einem von außen erreichbaren Dienst ankommt